Miércoles, 4 de noviembre de 2026


INFRAESTRUCTURAS CRÍTICAS
¿Estamos preparados para un ciberataque contra nuestros trenes?
¿Podría un ciberataque provocar un accidente ferroviario sin necesidad de tomar el control de un tren? A partir de la tragedia de Urda, Antonio Legaz, analista de defensa y seguridad, examina cómo un ataque informático podría aprovechar los fallos tecnológicos y las decisiones humanas para comprometer la circulación. "La superficie de ataque de la red española es inmensa", alerta el experto.
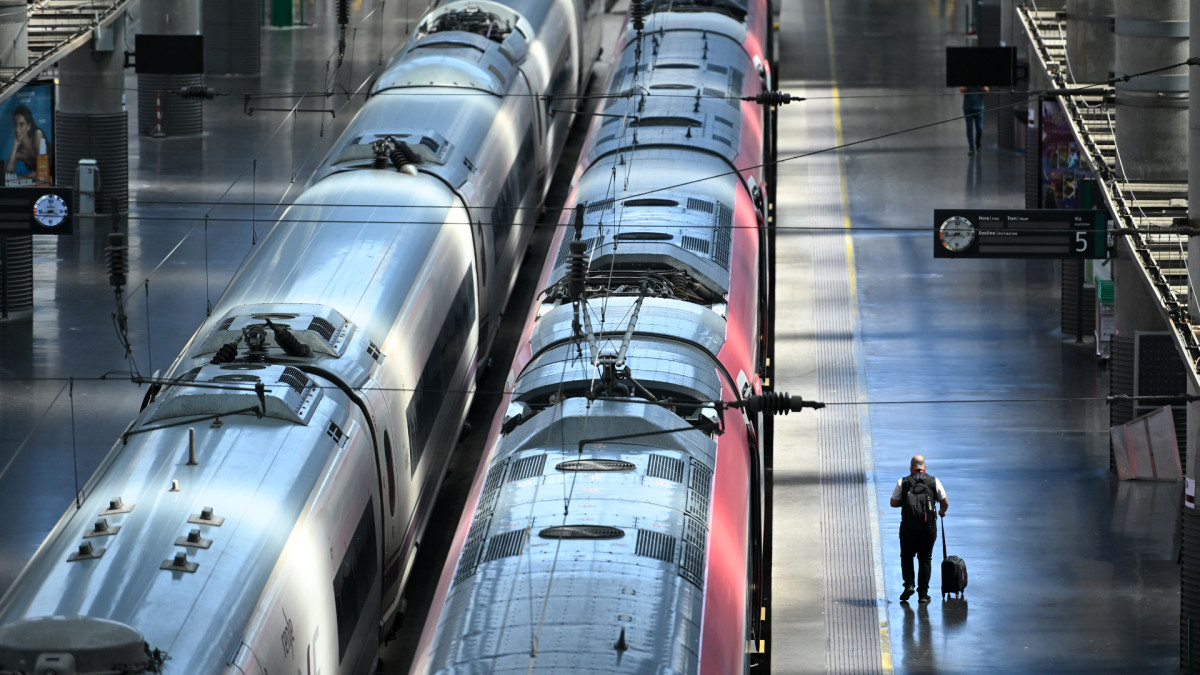
Una persona camina junto a dos trenes en la estación de Atocha.Gustavo Valiente / Europa Press
Durante las pruebas previas a la inauguración del AVE Madrid-Sevilla en la primavera de 1992, los ingenieros colocaron un cigarrillo encendido de pie sobre una mesa del vagón cafetería. El tren alcanzó los 250 kilómetros por hora surcando Despeñaperros y la ceniza permaneció intacta, inmóvil, sin llegar a caerse jamás.
Aquel adorno sirvió como la perfecta metáfora de una España que ingresaba en la modernidad tecnológica de la mano de la Expo y los Juegos Olímpicos, inaugurando un producto estrella cuyo prestigio inicial se edificó sobre un compromiso de puntualidad obsesivo, donde una demora superior a los cinco minutos activaba la devolución automática del importe del billete. Tres décadas después, la conmoción de Urda duele de una manera familiar y desmiente aquel viejo espejismo de infalibilidad.
El metal de los trenes de Renfe e Iryo en las cercanías de Toledo resuena con el eco todavía fresco del siniestro de Adamuz, ocurrido hace apenas diez meses. Cuando la alta velocidad nacional falla dos veces en menos de un año, la confianza del viajero se agrieta; subir a bordo implica confiar la propia vida a una red invisible de sensores, cables y decisiones ajenas. El dolor por las 69 víctimas convive hoy con una inquietud colectiva perfectamente comprensible, un temor que se agrava al mirar el mapa global, donde la presión militar creciente en el flanco este de Europa y la inestabilidad al sur convierten el miedo a un ciberataque contra nuestras infraestructuras críticas en un debate urgente de seguridad nacional.
Todo comenzó con la caída del LZB, el veterano sistema de protección automática. Al fallar el sistema, los automatismos reaccionaron de forma correcta y conservadora, ordenando la detención inmediata de los convoyes. El verdadero peligro emergió después en la fase de servicio degradado. Al pasar a conducción manual, los operadores de tierra autorizaron la marcha del AVE mientras el convoy de Iryo seguía parado adelante. Un atacante inteligente persigue exactamente ese mismo fin: provocar una pequeña avería o una acumulación de alertas falsas para forzar al sistema a apagar la tecnología y trasladar toda la carga de decisión a los hombros de un operario desbordado.
En enero de 2022, el grupo Cyber Partisans saboteó los ferrocarriles bielorrusos cifrando sus bases de datos para introducir fricción en los movimientos militares rusos. En Dinamarca, un ataque indirecto contra el servidor de pruebas de un subcontratista informático paralizó numerosos trenes del operador DSB durante cuatro horas en octubre de 2022. Más inquietante fue el caso de Polonia en agosto de 2023, donde emisiones de radio no autorizadas abusaron de las frecuencias de emergencia y activaron falsas órdenes de parada automáticas en una veintena de trenes, aprovechando que los mensajes carecían de autenticación criptográfica.
La verdadera lección que las redes críticas deben extraer de la catástrofe de Urda consiste en la necesidad de disociar la seguridad del rendimiento. El error del modelo tradicional estriba en confiar la salvaguarda final a la lucidez de un ser humano en los segundos posteriores a un fallo de la tecnología. La modernización de la alta velocidad exige la implantación de sistemas como el ETCS de nivel 2, una arquitectura basada en comunicaciones por radio en la que el maquinista retiene el control de la marcha, pero un sistema informático de protección actúa como un guardarraíl digital que supervisa la velocidad y el frenado cuando dispone de la información necesaria, sin eliminar los riesgos propios del funcionamiento en modo degradado. La confianza en la alta velocidad se construye demostrando que, cuando una pieza falla o un adversario intenta manipular el entorno, el sistema conserva recursos independientes para cuidar de la vida de quienes viajan, asumiendo de forma realista que las averías o los ataques son variables de riesgo siempre presentes.
Una vulnerabilidad sistémica de ese calibre obliga a examinar las entrañas de los contratos tecnológicos y la cadena de suministro global que nutre a los operadores críticos nacionales. En la actualidad, el inventario de activos de empresas como Adif o Renfe abarca de forma conjunta locomotoras, catenarias y desvíos mecánicos, a la par que incorpora miles de dispositivos de control lógico programable suministrados por consorcios transnacionales. La diversidad formal de estos contratos suele camuflar una peligrosa concentración tecnológica subyacente, donde múltiples subcontratistas y proveedores independientes terminan descansando sobre una misma plataforma de software común o compartiendo credenciales de acceso remoto para tareas de mantenimiento rutinario. Un adversario gubernamental avanzado tiende a evitar las robustas defensas perimetrales de los grandes operadores, optando en su lugar por identificar un eslabón débil en un proveedor secundario de servicios informáticos comerciales para propagar su intrusión de forma lateral hacia los subsistemas operativos encargados de la señalización. La seguridad de la infraestructura crítica, por lo tanto, deja de ser una competencia exclusiva de los ingenieros de circulación y se convierte en una labor de auditoría continua sobre el ecosistema de empresas de software que operan en los márgenes del sector.
La respuesta de las instituciones europeas ante este cambio de época refleja la transición desde la clásica seguridad física hacia el concepto estratégico de resiliencia operativa integrada. La implantación de la especificación técnica CLC/TS 50701 del CENELEC representa el esfuerzo más ambicioso por trasladar el rigor de la ciberseguridad industrial al ciclo de vida completo del material ferroviario, exigiendo evaluaciones de riesgo complementarias desde la fase inicial de diseño hasta el desguace final de los equipos. Esta especificación asume que la fiabilidad de un componente frente al desgaste material no garantiza su resistencia ante una manipulación humana deliberada, requiriendo validaciones independientes para certificar que las pantallas de los operadores muestran datos íntegros y no alterados. Bajo esta lógica, los simulacros internacionales de gestión de crisis como el ejercicio Cyber Europe 2026 adquieren un valor fundamental, al contrastar los protocolos regulatorios escritos con la toma de decisiones críticas bajo máxima presión psicológica, obligando a los técnicos estatales a cooperar estrechamente con los especialistas industriales privados y los servicios de inteligencia de la Alianza Atlántica.
Aquel adorno sirvió como la perfecta metáfora de una España que ingresaba en la modernidad tecnológica de la mano de la Expo y los Juegos Olímpicos, inaugurando un producto estrella cuyo prestigio inicial se edificó sobre un compromiso de puntualidad obsesivo, donde una demora superior a los cinco minutos activaba la devolución automática del importe del billete. Tres décadas después, la conmoción de Urda duele de una manera familiar y desmiente aquel viejo espejismo de infalibilidad.
El metal de los trenes de Renfe e Iryo en las cercanías de Toledo resuena con el eco todavía fresco del siniestro de Adamuz, ocurrido hace apenas diez meses. Cuando la alta velocidad nacional falla dos veces en menos de un año, la confianza del viajero se agrieta; subir a bordo implica confiar la propia vida a una red invisible de sensores, cables y decisiones ajenas. El dolor por las 69 víctimas convive hoy con una inquietud colectiva perfectamente comprensible, un temor que se agrava al mirar el mapa global, donde la presión militar creciente en el flanco este de Europa y la inestabilidad al sur convierten el miedo a un ciberataque contra nuestras infraestructuras críticas en un debate urgente de seguridad nacional.
"Cuando la alta velocidad nacional falla dos veces en menos de un año, la confianza del viajero se agrieta"Las primeras investigaciones sobre lo sucedido en Toledo apuntan a una secuencia de averías técnicas combinada con decisiones operativas tomadas bajo una presión extrema, aunque las causas definitivas siguen sin establecerse. Sin embargo, lo sucedido en la tragedia de Urda se parece al manual de operaciones de una incursión cibernética.
Todo comenzó con la caída del LZB, el veterano sistema de protección automática. Al fallar el sistema, los automatismos reaccionaron de forma correcta y conservadora, ordenando la detención inmediata de los convoyes. El verdadero peligro emergió después en la fase de servicio degradado. Al pasar a conducción manual, los operadores de tierra autorizaron la marcha del AVE mientras el convoy de Iryo seguía parado adelante. Un atacante inteligente persigue exactamente ese mismo fin: provocar una pequeña avería o una acumulación de alertas falsas para forzar al sistema a apagar la tecnología y trasladar toda la carga de decisión a los hombros de un operario desbordado.
Los ciberataques que ya han puesto a prueba el ferrocarril europeo
El tren moderno ya no es "un bloque de metal": hablamos de un sofisticado servidor informático sobre ruedas. La superficie de ataque de la red española es inmensa y recorre los centros de control de Adif, las telecomunicaciones, el suministro eléctrico y las aplicaciones de gestión comercial. La ciberseguridad ferroviaria exige distinguir entre la informática empresarial, encargada de la venta de billetes, y la tecnología operacional, encargada de los procesos físicos del movimiento. Los precedentes internacionales demuestran que las agresiones suelen buscar fines muy diversos.En enero de 2022, el grupo Cyber Partisans saboteó los ferrocarriles bielorrusos cifrando sus bases de datos para introducir fricción en los movimientos militares rusos. En Dinamarca, un ataque indirecto contra el servidor de pruebas de un subcontratista informático paralizó numerosos trenes del operador DSB durante cuatro horas en octubre de 2022. Más inquietante fue el caso de Polonia en agosto de 2023, donde emisiones de radio no autorizadas abusaron de las frecuencias de emergencia y activaron falsas órdenes de parada automáticas en una veintena de trenes, aprovechando que los mensajes carecían de autenticación criptográfica.
"La ciberseguridad ferroviaria exige distinguir entre la informática empresarial, encargada de la venta de billetes, y la tecnología operacional, encargada de los procesos físicos del movimiento"Estas incursiones demuestran que el espionaje permite conocer con exactitud dónde ejercer la presión. El análisis de los atacantes estatales obliga a incluir dos perfiles principales en los modelos defensivos occidentales. Por un lado, Sandworm (identificado como APT44 y vinculado a la inteligencia militar rusa) posee una amplia experiencia en el sabotaje destructivo de infraestructuras críticas y cadenas de suministro logísticas vinculadas a conflictos bélicos. Por otro lado, Volt Typhoon, patrocinado por China, opera bajo una lógica de infiltración sigilosa a largo plazo, preparando accesos estables en redes de transporte, agua y energía para conservar la opción de activar interrupciones masivas durante una crisis geopolítica posterior. Las vías de entrada de estos grupos suelen ser los correos dirigidos, el robo de credenciales de empleados o los accesos de mantenimiento expuestos en internet.
¿Cómo se protege la red ferroviaria española frente a los ciberataques?
Frente a esta amenaza, la reacción institucional del Estado español y de sus aliados se articula mediante una arquitectura de protección rigurosa y coordinada. A nivel nacional, el CNPIC supervisa las infraestructuras críticas desde el Ministerio del Interior, mientras que el CCN-CERT y el INCIBE-CERT centralizan la respuesta técnica ante incidentes digitales para evitar la propagación de una intrusión hacia los sistemas de circulación. En el plano europeo, la directiva NIS2 y la directiva CER establecen obligaciones de gestión de riesgos y resiliencia para los operadores afectados, incluidas las relacionadas con sus proveedores. ENISA ha elaborado recomendaciones para dividir las redes ferroviarias en zonas de seguridad mediante criterios basados en la especificación CLC/TS 50701 del CENELEC, con el objetivo de impedir que un incidente en la informática administrativa se propague a los sistemas de control de velocidad. Esta resiliencia se ensaya bajo máxima presión en ejercicios multinacionales como Cyber Europe. Finalmente, la OTAN integra esta protección en su doctrina de defensa colectiva, incorporando desde septiembre de 2026 la redundancia de los sistemas informáticos del transporte para asegurar la movilidad militar y civil ante crisis híbridas.La verdadera lección que las redes críticas deben extraer de la catástrofe de Urda consiste en la necesidad de disociar la seguridad del rendimiento. El error del modelo tradicional estriba en confiar la salvaguarda final a la lucidez de un ser humano en los segundos posteriores a un fallo de la tecnología. La modernización de la alta velocidad exige la implantación de sistemas como el ETCS de nivel 2, una arquitectura basada en comunicaciones por radio en la que el maquinista retiene el control de la marcha, pero un sistema informático de protección actúa como un guardarraíl digital que supervisa la velocidad y el frenado cuando dispone de la información necesaria, sin eliminar los riesgos propios del funcionamiento en modo degradado. La confianza en la alta velocidad se construye demostrando que, cuando una pieza falla o un adversario intenta manipular el entorno, el sistema conserva recursos independientes para cuidar de la vida de quienes viajan, asumiendo de forma realista que las averías o los ataques son variables de riesgo siempre presentes.
"La verdadera lección que las redes críticas deben extraer de la catástrofe de Urda consiste en la necesidad de disociar la seguridad del rendimiento"Cuando el lector contempla el azul uniforme de los mapas ferroviarios o la regularidad de los horarios comerciales, tiende a percibir la infraestructura como un sistema estático y puramente mecánico. La realidad de la ingeniería ferroviaria contemporánea desmiente esta asunción al estructurarse como un organismo híbrido donde el software determina la viabilidad de cada movimiento físico en las vías. La complejidad del sistema español, caracterizado por una densa red de alta velocidad que conecta grandes núcleos urbanos bajo parámetros de tiempo extremadamente estrictos, magnifica las consecuencias de cualquier desajuste menor. Un retraso inducido artificialmente en un nodo estratégico como el cambiador de ancho de Atocha o la bifurcación de la línea en Andalucía puede generar un efecto en cascada capaz de paralizar la circulación en amplias zonas del territorio nacional, transformando una incidencia local en una crisis de movilidad de escala estatal.
Una vulnerabilidad sistémica de ese calibre obliga a examinar las entrañas de los contratos tecnológicos y la cadena de suministro global que nutre a los operadores críticos nacionales. En la actualidad, el inventario de activos de empresas como Adif o Renfe abarca de forma conjunta locomotoras, catenarias y desvíos mecánicos, a la par que incorpora miles de dispositivos de control lógico programable suministrados por consorcios transnacionales. La diversidad formal de estos contratos suele camuflar una peligrosa concentración tecnológica subyacente, donde múltiples subcontratistas y proveedores independientes terminan descansando sobre una misma plataforma de software común o compartiendo credenciales de acceso remoto para tareas de mantenimiento rutinario. Un adversario gubernamental avanzado tiende a evitar las robustas defensas perimetrales de los grandes operadores, optando en su lugar por identificar un eslabón débil en un proveedor secundario de servicios informáticos comerciales para propagar su intrusión de forma lateral hacia los subsistemas operativos encargados de la señalización. La seguridad de la infraestructura crítica, por lo tanto, deja de ser una competencia exclusiva de los ingenieros de circulación y se convierte en una labor de auditoría continua sobre el ecosistema de empresas de software que operan en los márgenes del sector.
La respuesta de las instituciones europeas ante este cambio de época refleja la transición desde la clásica seguridad física hacia el concepto estratégico de resiliencia operativa integrada. La implantación de la especificación técnica CLC/TS 50701 del CENELEC representa el esfuerzo más ambicioso por trasladar el rigor de la ciberseguridad industrial al ciclo de vida completo del material ferroviario, exigiendo evaluaciones de riesgo complementarias desde la fase inicial de diseño hasta el desguace final de los equipos. Esta especificación asume que la fiabilidad de un componente frente al desgaste material no garantiza su resistencia ante una manipulación humana deliberada, requiriendo validaciones independientes para certificar que las pantallas de los operadores muestran datos íntegros y no alterados. Bajo esta lógica, los simulacros internacionales de gestión de crisis como el ejercicio Cyber Europe 2026 adquieren un valor fundamental, al contrastar los protocolos regulatorios escritos con la toma de decisiones críticas bajo máxima presión psicológica, obligando a los técnicos estatales a cooperar estrechamente con los especialistas industriales privados y los servicios de inteligencia de la Alianza Atlántica.
El ferrocarril y la confianza colectiva: una infraestructura que sostiene la convivencia
Esta transformación estructural devuelve el foco a la esencia misma del transporte público como base del Estado contemporáneo. Al analizar el impacto del ferrocarril en el desarrollo de nuestras sociedades, el historiador Tony Judt explicó que el tren cambió el tiempo, el espacio y también la manera de convivir. Su irrupción representó una evolución en la velocidad de la locomoción, consolidándose como el verdadero catalizador que forjó la psicología de la nación. Antes de las vías, las comunidades habitaban enclaves aislados y regidos por horas locales dispersas, una atomización geográfica que el ferrocarril disolvió al unificar naciones enteras bajo una misma hora legal y un destino compartido. Aquella conquista civilizatoria obligó a los ciudadanos a experimentar por primera vez la sincronización colectiva, transformando el viaje en un ejercicio democrático donde las distintas clases sociales compartían un mismo trayecto. La confianza mutua y la coordinación armónica de los movimientos se convirtieron en las nuevas reglas de juego de la convivencia urbana."La respuesta de las instituciones europeas ante este cambio de época refleja la transición desde la clásica seguridad física hacia el concepto estratégico de resiliencia operativa integrada"Hoy en día, esa geografía de la confianza colectiva se ha trasladado al terreno digital, y su vulnerabilidad ya depende tanto del desgaste de las vías como de la integridad de los flujos de datos que enlazan a los sistemas informáticos con las personas. Comprar un billete de alta velocidad constituye la máxima expresión de aquel pacto social que describía Judt, una forma de fe delegada donde el ciudadano entrega su seguridad a un entramado tecnológico que asume infalible. El verdadero peligro de tragedias sucesivas como las de Adamuz y Urda trasciende el fallo material de una baliza LZB o la confusión de un operario bajo presión. El riesgo real estriba en la quiebra de esa certidumbre compartida que hace posible la vida común en nuestras ciudades. Reclamar responsabilidades políticas y esclarecer las causas del siniestro configura una obligación democrática ineludible, pero el verdadero desafío de nuestra época consiste en comprender que blindar estos circuitos de información va mucho más allá de la ingeniería ferroviaria, transformándose en la primera línea de defensa de la soberanía y la convivencia de una sociedad libre.
Ahora en portada
4 de noviembre de 2026
4 de noviembre de 2026
4 de noviembre de 2026
Noticias relacionadas
Hace 5 días
El AVE fue el gran orgullo español. Ahora afronta su mayor crisis de confianza
Hace 2 semanas
Demasiados barcos para un mar sin reglas
Hace 9 semanas
El último milímetro antes de la guerra
Lo más leído